Android oferuje wiele wbudowanych mechanizmów ochrony, ale nie każda sytuacja jest taka sama — dlatego warto wiedzieć, kiedy dodatkowy antywirus może się przydać, a kiedy wystarczą rozsądne nawyki. W artykule wyjaśniam, na jakie zagrożenia zwrócić uwagę i jak ocenić, czy dodatkowa aplikacja ochronna będzie dobrym wyborem. Podpowiadam też, czym kierować się przy wyborze antywirusa, aby dopasować go do własnych potrzeb.
- Google Play Protect wystarcza wielu osobom, ale nie wykrywa wszystkich zagrożeń.
- Dodatkowy antywirus ma sens zwłaszcza przy instalowaniu APK spoza Google Play.
- Wybieraj aplikację na podstawie aktualnych testów, uprawnień, wpływu na telefon i kosztu.
- Aktualizuj Androida, sprawdzaj uprawnienia i unikaj podejrzanych linków oraz plików.
- Antywirus nie zastąpi ostrożności, silnych haseł ani kopii zapasowych.
Potrzebujesz antywirusa na Androidzie? To zależy od tego, czy instalujesz aplikacje tylko z Google Play, czy także pobierasz pliki APK z nieznanych stron, klikasz linki z SMS-ów i korzystasz z publicznego Wi‑Fi. Google Play Protect skanuje aplikacje również po instalacji, dlatego dodatkowa ochrona nie zawsze jest konieczna. Nie zabezpiecza jednak całkowicie przed złośliwym oprogramowaniem, phishingiem ani wyłudzaniem danych.
W artykule wyjaśniam, komu przyda się antywirus, a komu wystarczą wbudowane zabezpieczenia Androida i ostrożne nawyki. Podpowiadam też, jak porównać aplikacje pod kątem wykrywania zagrożeń, zużycia baterii, wpływu na wydajność, liczby reklam i kosztu subskrypcji. Oto odnośnik do wpisu, w którym poruszyliśmy ten temat. Dzięki temu łatwiej zdecydujesz, czy zainstalować antywirusa, czy skupić się na aktualizacjach, uprawnieniach aplikacji i bezpiecznym pobieraniu plików.
Porównanie zasad ochrony i wyboru antywirusa na Androida
| Propozycja | Co oferuje lub kiedy się przydaje | Ograniczenia i zalecenia |
|---|---|---|
| Google Play Protect | Domyślnie skanuje aplikacje ze Sklepu Play i zainstalowane programy, także APK z innych źródeł. Może ostrzegać, blokować instalację lub usuwać zagrożenia. | Nie wykrywa wszystkich zagrożeń. Warto pozostawić ochronę włączoną, a przy instalowaniu aplikacji spoza Google Play włączyć ulepszone wykrywanie. |
| Instalowanie plików APK spoza Google Play | Może być potrzebne do instalacji aplikacji z zewnętrznych źródeł. | Zwiększa ryzyko malware, spyware i trojanów. Sprawdzaj twórcę, opinie i uprawnienia; unikaj cracków i wyłącz zgodę na instalowanie z nieznanych źródeł po pobraniu. |
| Korzystanie bez dodatkowego antywirusa | Może wystarczyć osobom, które pobierają aplikacje z Google Play, aktualizują system i ostrożnie przyznają uprawnienia. | Sklep nie gwarantuje pełnego bezpieczeństwa. Zachowuj ostrożność przy linkach i aplikacjach, a aplikacje bankowe pobieraj ze wskazania banku. |
| Aktualizacje systemu i aplikacji | Usuwają znane luki i utrudniają działanie części złośliwego oprogramowania. | Włącz automatyczne aktualizacje. Starszy, niewspierany system jest bardziej narażony; aktualizacje nie usuwają zawsze infekcji, która już znajduje się na telefonie. |
| Dodatkowy antywirus | Może być przydatny osobom instalującym APK, często korzystającym z bankowości mobilnej lub potrzebującym dodatkowych funkcji, takich jak ochrona przed phishingiem czy kontrola Wi‑Fi. | Skuteczność zależy od aplikacji i wyników aktualnych testów. Porównuj ochronę, wpływ na baterię i wydajność, reklamy, koszt oraz zakres zbieranych danych. |
| Wybór aplikacji ochronnej | Warto sprawdzić niezależne testy AV-TEST i AV-Comparatives, reputację producenta, opinie użytkowników oraz dostępne funkcje. | Wyniki testów zmieniają się, a sama liczba funkcji nie przesądza o skuteczności. Zamiast kilku programów wybierz jedną sprawdzoną aplikację. |
| Uprawnienia antywirusa | Dostęp do plików może służyć skanowaniu APK, a lokalizacja — odnalezieniu zgubionego telefonu, jeśli aplikacja oferuje taką funkcję. | Każde uprawnienie powinno odpowiadać konkretnej funkcji. Nieuzasadnione prośby o dostęp do SMS-ów, kontaktów, mikrofonu czy lokalizacji w tle są sygnałem ostrzegawczym. |
| Ostrożne nawyki i kopie zapasowe | Aktualizacje, unikalne hasła, uwierzytelnianie dwuskładnikowe, kontrola uprawnień i kopie zapasowe uzupełniają ochronę telefonu. | Antywirus nie zapobiegnie każdemu phishingowi ani skutkom ujawnienia PIN-u lub hasła. Nie zastępuje rozwagi przy linkach, płatnościach i instalowaniu aplikacji. |
Jak działa Google Play Protect i co sprawdza
Google Play Protect, domyślnie włączona funkcja Androida, sprawdza aplikacje ze Sklepu Play przed pobraniem i podczas instalacji, a później okresowo skanuje te zainstalowane na telefonie. Analizuje też pliki APK z innych źródeł, by wykrywać szkodliwe oprogramowanie, niebezpieczne adresy URL oraz aplikacje, które ukrywają istotne informacje lub wprowadzają użytkownika w błąd. Ponadto wykrywa możliwe naruszenia prywatności, na przykład próby uzyskania dostępu do danych osobowych przez uprawnienia niepasujące do funkcji aplikacji. Po włączeniu opcji „Popraw wykrywanie szkodliwych aplikacji” Google może analizować nieznane programy, w tym ich kod. W ramach ochrony przed zagrożeniami może też otrzymywać informacje o połączeniach sieciowych, systemie i aplikacjach zainstalowanych z różnych źródeł.
Po wykryciu zagrożenia Play Protect może wyświetlić ostrzeżenie, zablokować instalację, wyłączyć aplikację do czasu jej odinstalowania albo usunąć ją automatycznie. W wybranych wersjach Androida cofa również uprawnienia rzadko używanym aplikacjom; historycznie funkcja obejmowała Androida 6.0–10 i mogła zadziałać po trzech miesiącach nieużywania. Choć ta bezpłatna ochrona jest przydatna, nie wykrywa każdego nowego zagrożenia. W przytoczonych testach AV-Comparatives skuteczność wyniosła od 51,8% w 2018 roku do 91,3% w 2020 roku, a w innym badaniu — 87,9%. Dlatego warto pozostawić Play Protect włączonego, regularnie aktualizować Androida i ostrożnie instalować aplikacje spoza Google Play. Również oficjalny sklep nie daje stuprocentowej pewności.
Kiedy instalacja APK spoza Google Play zwiększa ryzyko
Plik APK sam w sobie nie jest złośliwy, jednak instalując go spoza Google Play, omijam dodatkową kontrolę sklepu i zwiększam ryzyko. Szczególnie unikam „darmowych” wersji płatnych aplikacji, crackowanych gier oraz programów z forów i przypadkowych stron. Mogą zawierać malware, spyware lub trojany wykradające hasła, dane bankowe i SMS-y. Aplikacja może też działać pozornie normalnie, a w tle wyświetlać reklamy, aktywować płatne usługi albo pobierać kolejne szkodliwe składniki. Google Play Protect skanuje również aplikacje zainstalowane na telefonie, ale nie wykrywa wszystkich nowych zagrożeń, dlatego APK z nieznanego źródła łatwiej przeoczyć.
Do najczęstszych zagrożeń związanych z instalowaniem APK spoza Google Play należą:
- wykradanie haseł, danych bankowych i wiadomości SMS;
- wyświetlanie niechcianych reklam lub aktywowanie płatnych usług;
- pobieranie kolejnych szkodliwych składników w tle.
Ryzyko rośnie, gdy nie znam wydawcy, plik obiecuje funkcje premium lub instalator żąda zbędnych uprawnień — na przykład latarka dostępu do SMS-ów, kontaktów czy mikrofonu. Przed instalacją sprawdzam twórcę, opinie, liczbę pobrań i uzasadnienie żądanych uprawnień. Z kolei instalowanie z nieznanych źródeł włączam tylko na czas pobierania zaufanej aplikacji, a potem wyłączam. Nie wyłączam Play Protect ani nie ignoruję ostrzeżeń systemu. Jeśli często testuję APK, korzystam z bankowości mobilnej lub przechowuję w telefonie ważne pliki, dodatkowy skaner antywirusowy może zwiększyć ochronę, ale nie zastąpi ostrożności i aktualizacji Androida.
Wskazówka: Android pozwala zezwolić na instalowanie aplikacji spoza Google Play osobno dla każdej aplikacji, np. przeglądarki — po pobraniu APK warto od razu cofnąć jej to uprawnienie.
Kiedy użytkownicy Androida mogą obyć się bez antywirusa
Mogę obyć się bez dodatkowego antywirusa, jeśli rozsądnie korzystam z telefonu: instaluję aplikacje ze Sklepu Google Play, sprawdzam oceny i opinie, a przed pobraniem mało znanego programu zastanawiam się, czy naprawdę go potrzebuję. Oficjalny sklep nie gwarantuje jednak bezpieczeństwa — trafiały do niego złośliwe aplikacje, także takie, które pobrano ponad 5 tys. razy i wysoko oceniano. Dlatego unikam „magicznych” narzędzi do oszczędzania baterii czy przeliczania walut, ostrożnie przyznaję uprawnienia, a aplikacje bankowe pobieram ze wskazania banku. Android izoluje aplikacje w osobnych piaskownicach, więc klasyczne wirusy, które samodzielnie zarażają inne programy, nie są typowym zagrożeniem. Większe ryzyko stanowi malware, które użytkownik sam zainstaluje i uruchomi.
Pewniej korzystam z telefonu bez antywirusa, gdy Google Play Protect działa, a Android, poprawki zabezpieczeń i aktualizacje systemowe Google Play są aktualne. Większość aktualizacji instaluje się automatycznie, jednak warto sprawdzić ich status w Ustawieniach. Jeśli pobieram aplikacje spoza Sklepu Play, włączam też opcję ulepszonego wykrywania szkodliwych aplikacji. Zabezpieczenia nie wykryją jednak każdego zagrożenia: złośliwe programy potrafią ukrywać działanie i czekać na aktywność telefonu, a trojany bankowe mogą przechwytywać kliknięcia, robić zrzuty ekranu, odczytywać kontakty i lokalizację, nagrywać dźwięk oraz wysyłać SMS-y. Jeśli telefon sam wysyła wiadomości, usuwam nieznane aplikacje, sprawdzam bezpieczeństwo konta Google i aktualizuję urządzenie. Gdy to nie pomaga, rozważam reset telefonu lub kontakt z producentem.
Jak aktualizacje systemu chronią telefon przed zagrożeniami
Aktualizacje systemu łatają luki, które cyberprzestępcy mogliby wykorzystać do kradzieży haseł, danych bankowych i zdjęć. Utrudniają też działanie malware, spyware i ransomware, a niekiedy ograniczają aplikacjom nadmierny dostęp do urządzenia. Podatności zdarzają się zarówno w Androidzie, jak i iOS, dlatego po zakupie używanego telefonu najpierw tworzę kopię ważnych danych i przywracam ustawienia fabryczne, a potem aktualizuję system oraz aplikacje. W Androidzie szukam aktualizacji w Ustawieniach, w sekcji System; na iPhonie — w Ustawieniach, w sekcji Ogólne.
Włączam automatyczne aktualizacje, ponieważ odkładanie ich pozostawia znane luki bez ochrony. Szczególnie ryzykowne są starsze wersje systemu, których producent już nie wspiera. Aktualizacje nie zastąpią jednak ostrożności ani nie zablokują każdego phishingowego SMS-a. Dlatego pobieram aplikacje z Google Play lub App Store, sprawdzam ich uprawnienia i unikam podejrzanych linków. Ustawiam też mocną blokadę ekranu, włączam uwierzytelnianie dwuskładnikowe i tworzę kopie zapasowe. Jeśli telefon nadal nagle zużywa dużo baterii lub danych, sam wysyła SMS-y albo instaluje aplikacje, traktuję to jako ostrzeżenie — aktualizacja nie zawsze usuwa już obecne złośliwe oprogramowanie.
Jakie antywirusy na Androida uzyskały dobre wyniki w testach AV-TEST
W testach AV-TEST wysokie oceny zdobywały mobilne wersje Bitdefendera, G DATA, Nortona i Trend Micro. W siedmiu rundach przeprowadzonych od stycznia 2020 r. badacze oceniali ochronę, wydajność i użyteczność — każda kategoria była warta maksymalnie 6 punktów. Wysoką skuteczność potwierdzał też AV-Comparatives, który analizował od 2,6 do 3,6 tys. próbek złośliwego oprogramowania: regularnie wyróżniał Trend Micro i Bitdefendera, a dobrze wypadały również Kaspersky i Avira. Wyniki zależą jednak od rundy i wersji aplikacji, dlatego przed wyborem warto sprawdzić najnowszy raport AV-TEST dla Androida, a nie tylko ranking programów na Windows.
Na Androidzie warto rozważyć także Avast Mobile Security (obecnie rozwijany jako Avast One), AVG AntiVirus Free i Bitdefender Antivirus Free for Android. Avast chroni przed phishingiem i fałszywymi stronami, sprawdza bezpieczeństwo Wi‑Fi oraz ostrzega o wyciekach haseł. Bitdefender stawia na prostotę: analizuje zagrożenia w chmurze, skanuje nowe aplikacje po instalacji i niewiele obciąża baterię; AVG oferuje funkcje zbliżone do Avasta. Sama liczba funkcji nie przesądza o skuteczności. Google Play Protect działa domyślnie i jest wygodny, ale w testach AV-Comparatives wykrywał 51,8% zagrożeń w 2018 r., 82,3% w 2019 r. i 91,3% w 2020 r. Antywirus przydaje się przede wszystkim wtedy, gdy instalujesz pliki APK spoza Google Play. Na co dzień równie ważne pozostają aktualizacje Androida i ostrożność przy pobieraniu aplikacji.
Najważniejsze informacje o wymienionych rozwiązaniach:
- AV-TEST i AV-Comparatives regularnie wysoko oceniały Bitdefendera oraz Trend Micro.
- Avast, AVG i Bitdefender oferują funkcje ochrony urządzeń z Androidem.
- Google Play Protect działa domyślnie, ale jego skuteczność w testach poprawiała się z czasem.
- Aktualizowanie Androida i ostrożne pobieranie aplikacji pozostają ważne niezależnie od używanego antywirusa.
Na co zwrócić uwagę, wybierając ochronę dla telefonu
Najpierw sprawdzam, przed czym aplikacja chroni: czy skanuje programy i pliki, monitoruje zagrożenia na bieżąco, wykrywa phishing w SMS-ach i przeglądarce oraz ocenia uprawnienia aplikacji. Pod tym odnośnikiem znajdziesz wpis, w którym o tym pisaliśmy. To istotne, bo złośliwe oprogramowanie może trafić nawet do Google Play, a wiadomość o paczce lub niezapłaconej fakturze może skłonić do kliknięcia niebezpiecznego linku. Przydatne są też blokada aplikacji PIN-em lub odciskiem palca, filtr spamu, kontrola bezpieczeństwa Wi-Fi i funkcje antykradzieżowe, takie jak lokalizacja telefonu, zdalna blokada, alarm czy wymazanie danych. Ponieważ nie każdy antywirus oferuje te funkcje, porównuję zakres ochrony w wersji darmowej i płatnej oraz sprawdzam, jak producent opisuje zbierane dane.
Oceniając program, sprawdzam także reputację producenta, aktualne wyniki niezależnych testów, opinie użytkowników i cenę subskrypcji. W jednym z przytoczonych badań sześć aplikacji — m.in. Bitdefender, Avast, AVG, G Data i Trend Micro — wykryło 100 proc. z 3127 próbek złośliwego oprogramowania, a Google Play Protect osiągnął 87,9 proc. W innym teście Play Protect zatrzymał 75,3 proc. ataków, podczas gdy średnia dla badanych zabezpieczeń wyniosła 97,6 proc. Wyniki zależą jednak od testu i zmieniają się w czasie, więc pojedyncza liczba nie gwarantuje skuteczności. Sprawdzam również, czy aplikacja nadmiernie nie zużywa baterii, nie spowalnia telefonu i nie wyświetla zbyt wielu reklam. W zestawieniach ceny wynoszą od około 16,58 zł miesięcznie za Malwarebytes do 103,37 zł rocznie za Trend Micro; ESET oferuje 30-dniowy okres próbny. Jeśli instaluję aplikacje tylko z zaufanych źródeł i regularnie aktualizuję system, dodatkowa ochrona może być mniej potrzebna. Jeśli zaś często klikam linki, korzystam z bankowości mobilnej lub pomagam mniej technicznym bliskim, staranniej wybieram zabezpieczenie. Zamiast instalować kilka antywirusów, stawiam na jedną sprawdzoną aplikację i rozsądne nawyki. Jeśli cię to ciekawi to sprawdź, jaki antywirus wybrać na laptopa.
Wskazówka: przed zakupem sprawdź, czy antywirus oferuje bezpłatny okres próbny — możesz wtedy ocenić, czy nie obciąża baterii i nie spowalnia telefonu.
Jakich uprawnień może wymagać aplikacja antywirusowa
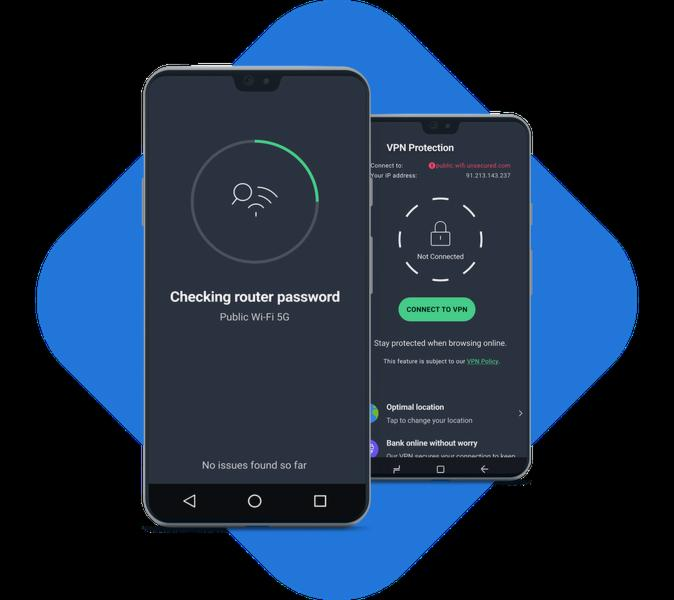
Instalując antywirusa na Androidzie, sprawdzam, czy żądane uprawnienia odpowiadają jego funkcjom — sama „ochrona” nie uzasadnia dostępu do wszystkiego. Skanowanie pobranych plików APK może wymagać dostępu do pamięci lub wybranych plików, a kontrola aplikacji podczas instalacji — osobnej zgody. Z kolei analizowanie stron i linków, filtrowanie połączeń i wiadomości czy lokalizowanie zgubionego telefonu uzasadnia konkretne uprawnienia. Blokowanie podejrzanych programów, ochrona przed spyware, VPN i sejf na pliki mogą wymagać dodatkowych zgód lub włączenia usług w ustawieniach. Natomiast prośby o dostęp w tle do lokalizacji, kontaktów, SMS-ów, mikrofonu lub aparatu powinny mieć jasny związek z funkcją aplikacji; w przeciwnym razie traktuję je jako sygnał ostrzegawczy.
Antywirus ze Sklepu Play działa w piaskownicy, dlatego nie ma nieograniczonego dostępu do Androida i zwykle nie może przeglądać danych innych aplikacji ani skanować całego systemu jak program komputerowy. Dostęp do folderów współdzielonych może wymagać osobnej zgody, a nowsze wersje Androida pozwalają przyznawać część uprawnień jednorazowo lub cofać je nieużywanym aplikacjom. Dlatego każdą prośbę oceniam osobno i regularnie sprawdzam przyznane zgody — zwłaszcza dotyczące lokalizacji w tle, plików i dostępności, które dają szerokie możliwości działania. Jeśli instaluję aplikację tylko po to, by przeskanować APK z niezaufanego źródła, nie przyznaję jej dostępu do mikrofonu ani kontaktów.
Czego aplikacja zabezpieczająca nie jest w stanie ochronić
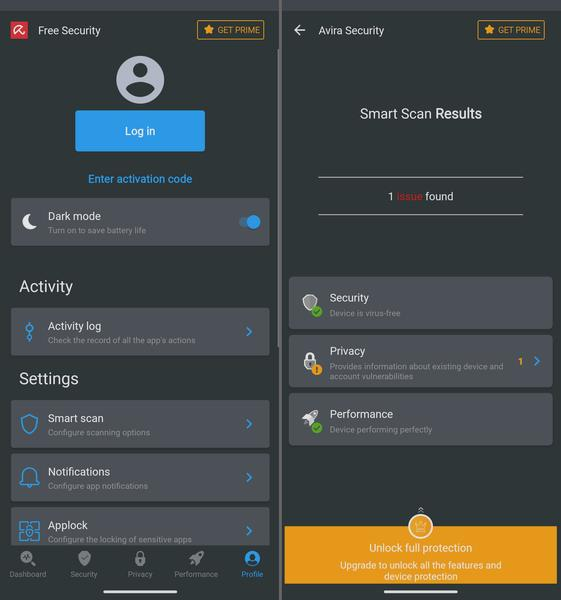
Dobry antywirus wykrywa część złośliwych aplikacji, ostrzega przed podejrzanymi stronami i linkami oraz sprawdza bezpieczeństwo Wi‑Fi. Nie uchroni mnie jednak przed własnym błędem: gdy wpiszę hasło na fałszywej stronie banku, zatwierdzę oszukańczą płatność albo zainstaluję aplikację z linku w SMS-ie, może zareagować za późno — lub wcale. Phishing żeruje na pośpiechu, a trojany, spyware i stalkerware podszywają się pod zwykłe programy i działają w tle. Mogą kraść hasła i dane kart, śledzić lokalizację, kontakty lub ekran, wysyłać SMS-y premium i wykonywać kosztowne połączenia. Ransomware z kolei blokuje telefon lub szyfruje pliki. Infekcja nie zawsze daje widoczne objawy, więc mogę odkryć ją dopiero wtedy, gdy ktoś wykorzysta moje dane.
Antywirus pomaga wykrywać zagrożenia, ale nie zastąpi ostrożności podczas korzystania z telefonu. Regularne aktualizacje, kopie zapasowe i rozwaga przy otwieraniu linków zwiększają bezpieczeństwo danych.
Warto pamiętać, że zagrożenia mogą prowadzić do następujących konsekwencji:
- kradzieży haseł, danych kart i kont;
- śledzenia lokalizacji, kontaktów lub aktywności na ekranie;
- wysyłania płatnych SMS-ów i wykonywania kosztownych połączeń;
- zablokowania telefonu lub zaszyfrowania plików.
Antywirus nie załata też błędu systemu, nie odzyska skradzionego konta ani nie ochroni plików, jeśli ktoś odblokuje telefon lub pozna PIN. Nie zabezpieczy mnie również przed zagrożeniami w otwartej sieci Wi‑Fi ani przed podłączeniem telefonu do nieznanego portu USB. Dlatego pobieram aplikacje z Google Play lub App Store, aktualizuję system i programy, a także sprawdzam uprawnienia — zwłaszcza do ułatwień dostępu, funkcji administratora, mikrofonu, aparatu i lokalizacji. Używam unikalnych haseł oraz weryfikacji dwuetapowej, a ponadto tworzę kopie zapasowe. Przywrócenie ustawień fabrycznych może usunąć większość złośliwego oprogramowania, ale skasuje niezapisane dane. Antywirus stanowi dodatkową warstwę ochrony, a nie zastępuje ostrożności.